على مدى عقود كانت كلمة المرور هي المفتاح الرئيسي لحساباتنا الرقمية، لكن المشكلة أننا نحتاج إلى عشرات كلمات المرور، وكثير من المستخدمين يعيدون استخدام الكلمة نفسها أو يختارون كلمات يسهل تذكرها وتخمينها.
لهذا بدأت شركات التقنية والخدمات الإلكترونية في تبني تقنية مختلفة تسمى Passkeys أو مفاتيح المرور.
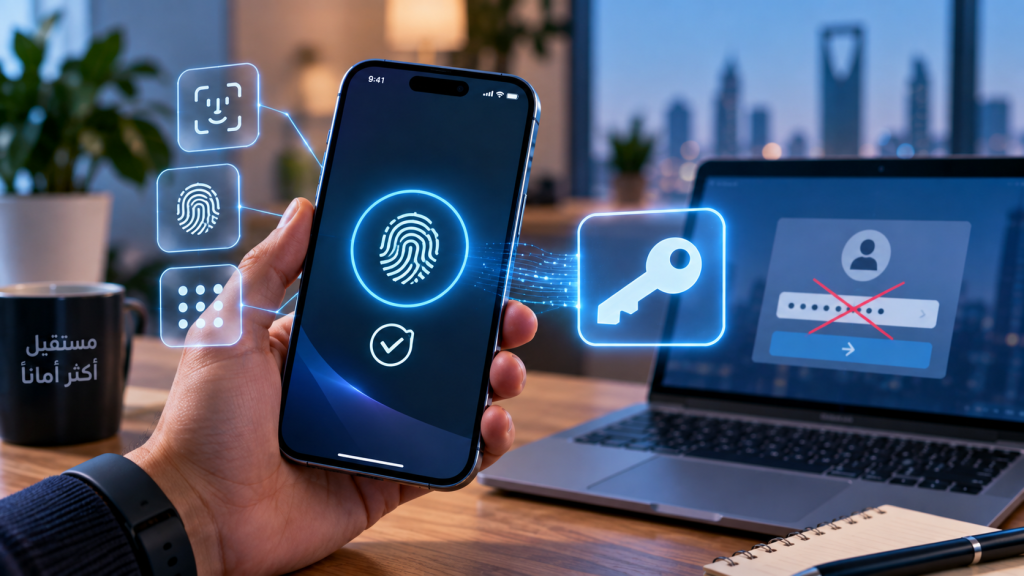
الفكرة بسيطة بالنسبة للمستخدم: بدل كتابة كلمة مرور في كل مرة، يمكنك تسجيل الدخول بطريقة مشابهة لفتح هاتفك، مثل بصمة الإصبع أو الوجه أو رمز قفل الجهاز.
لكن خلف هذه البساطة توجد تقنية تشفير مختلفة جذريًا عن كلمة المرور التقليدية.
ما هي Passkeys؟
مفتاح المرور هو بيانات اعتماد رقمية مبنية على معايير FIDO، وتسمح بتسجيل الدخول إلى المواقع والتطبيقات المدعومة باستخدام طريقة التحقق الموجودة على جهازك، مثل البصمة أو الوجه أو رمز PIN.
وهي ليست كلمة سر طويلة مخفية عنك.
عند إنشاء Passkey، تعتمد عملية المصادقة على زوج من مفاتيح التشفير المرتبطة بالحساب والخدمة.
وبصورة مبسطة، يحتفظ جهازك بالجزء الذي تحتاجه لإثبات هويتك، بينما لا يحصل الموقع على «سر مشترك» تقليدي يمكن سرقته واستخدامه بالطريقة التي يحدث بها مع قواعد بيانات كلمات المرور.
كيف تعمل Passkeys؟
لنفترض أنك أنشأت مفتاح مرور لحساب يدعم التقنية.
عندما تحاول تسجيل الدخول لاحقًا، يطلب منك الجهاز إثبات أنك صاحبه. قد يتم ذلك باستخدام Face ID أو Touch ID أو بصمة أندرويد أو PIN الجهاز.
بعد نجاح التحقق، يستخدم الجهاز مفتاح المرور لإتمام عملية المصادقة مع الموقع.
لا تحتاج في هذه العملية إلى تذكر سلسلة معقدة من الحروف والأرقام.
لماذا تعتبر Passkeys أكثر مقاومة للتصيد؟
هذه واحدة من أهم مزايا التقنية.
في هجمات التصيد التقليدية، يصمم المهاجم صفحة تشبه صفحة تسجيل الدخول الحقيقية ويحاول إقناع الضحية بكتابة اسم المستخدم وكلمة المرور.
إذا كتب المستخدم كلمة المرور، يحصل المهاجم عليها.
أما Passkeys فهي بيانات اعتماد مرتبطة بالخدمة التي أُنشئت لها وتستخدم مصادقة تشفيرية، وهو ما يجعلها أكثر مقاومة لأساليب التصيد المعتادة.
وتصف FIDO Alliance مفاتيح المرور بأنها بيانات اعتماد مقاومة للتصيد ومبنية على معايير FIDO.
هل بصمة الإصبع تُرسل إلى الموقع؟
هذه نقطة تسبب التباسًا شائعًا.
استخدام البصمة أو الوجه هنا هدفه السماح للجهاز باستخدام مفتاح المرور، وليس إرسال بصمتك إلى الموقع الذي تسجل الدخول إليه.
بمعنى آخر، الموقع يحتاج إلى إثبات مصادقة صحيح، وليس نسخة من وجهك أو بصمتك.
Passkeys مقابل كلمات المرور
كلمة المرور التقليدية تعتمد على سر يعرفه المستخدم والخدمة، ولذلك يمكن أن تصبح عرضة للخطر إذا سرقها مهاجم من المستخدم أو حصل عليها عبر تسريب.
أما Passkey فيعتمد على التشفير ولا يتطلب منك كتابة السر نفسه في صفحة تسجيل الدخول.
هناك فرق آخر مهم وهو سهولة الاستخدام.
مع كلمات المرور تحتاج إلى إنشاء كلمة قوية وفريدة لكل خدمة وحفظها، أو استخدام مدير كلمات مرور.
مع Passkeys، تكون تجربة الدخول أقرب إلى فتح الهاتف.
هل Passkeys تلغي كلمات المرور فورًا؟
لا.
الانتقال إلى التقنية يحدث تدريجيًا، ولا تزال مواقع وتطبيقات كثيرة تعتمد على كلمات المرور.
كما أن بعض الخدمات تسمح للمستخدم بإضافة Passkey إلى حساب موجود مع الاحتفاظ بكلمة المرور كطريقة أخرى للدخول.
على سبيل المثال، توضح Apple أن المستخدم يمكن أن يمتلك مفتاح مرور وكلمة مرور للخدمة نفسها عندما يكون الموقع أو التطبيق يدعم ذلك.
لذلك من المتوقع أن تتعايش التقنيتان لفترة.
أين يتم حفظ Passkeys؟
يعتمد ذلك على الجهاز والمنصة ومدير بيانات الاعتماد الذي تستخدمه.
في أجهزة Apple، يمكن حفظ مفاتيح المرور وإدارتها عبر نظام كلمات المرور ومزامنتها بين الأجهزة المرتبطة بالحساب وفق إعدادات المستخدم.
وتوضح Apple أن Passkeys المحفوظة لديها مشفرة، كما يمكن استخدامها على أجهزة المستخدم المرتبطة بحساب Apple نفسه.
ويمكن أيضًا أن توجد مفاتيح المرور في مديري بيانات اعتماد متوافقين أو مفاتيح أمان مادية بحسب الخدمة والمنصة.
ماذا يحدث إذا أردت تسجيل الدخول من جهاز آخر؟
لا يعني وجود Passkey على هاتفك أنك محصور دائمًا في الهاتف نفسه.
إحدى طرق تسجيل الدخول المدعومة تسمح باستخدام جهاز قريب يحتوي على مفتاح المرور.
فعلى iPhone مثلًا، توضح Apple أنه عند تسجيل الدخول على جهاز آخر يمكن اختيار استخدام Passkey من جهاز قريب، ثم مسح رمز QR بالهاتف وإتمام المصادقة من خلاله.
وتختلف التفاصيل بحسب النظام والخدمة المستخدمة.
هل Passkeys آمنة 100%؟
لا توجد وسيلة مصادقة رقمية يمكن وصفها بأنها حل سحري لكل المخاطر.
مفاتيح المرور تعالج عددًا كبيرًا من المشكلات المرتبطة بكلمات المرور، وخصوصًا التصيد وسرقة كلمات السر، لكن حماية الجهاز والحساب الأساسي تظل ضرورية.
إذا فقدت السيطرة على جهاز غير محمي أو على حساب المزامنة الخاص بك، فقد تظهر مخاطر من نوع مختلف.
لذلك يظل قفل الهاتف والتحديثات وحماية حساب Apple أو Google أو مدير بيانات الاعتماد المستخدم أمورًا أساسية.
هل يجب أن أبدأ باستخدام Passkeys؟
إذا كانت خدمة موثوقة تستخدمها تدعم Passkeys، فالتقنية تستحق الاستخدام خصوصًا للحسابات المهمة.
لكن قبل التخلص من أي طريقة دخول قديمة، تأكد من وجود وسيلة استرداد للحساب ومن فهم طريقة مزامنة مفاتيح المرور على أجهزتك.
ومن الجيد أيضًا تحديث رقم الهاتف والبريد المخصصين لاسترداد الحساب.
الخلاصة
Passkeys ليست مجرد طريقة أسرع لكتابة كلمة المرور، بل نموذج مختلف للمصادقة يعتمد على التشفير ويهدف إلى إزالة الحاجة إلى الأسرار التي يكتبها المستخدم في صفحات تسجيل الدخول.
وتجمع التقنية بين ميزتين مهمتين: سهولة الدخول ومقاومة أفضل للتصيد الإلكتروني.
لن تختفي كلمات المرور من الإنترنت دفعة واحدة، لكن انتشار Passkeys يشير بوضوح إلى أن مستقبل تسجيل الدخول قد يصبح أقل اعتمادًا على كلمة المرور التي اعتدنا استخدامها لعقود.
أسئلة شائعة
ما معنى Passkey بالعربي؟
يستخدم تعبير «مفتاح المرور» للإشارة إلى Passkey، وهي بيانات اعتماد رقمية لتسجيل الدخول دون كلمة مرور تقليدية.
هل Passkey هو بصمة الإصبع؟
لا. البصمة إحدى الطرق التي يمكن أن يستخدمها الجهاز للتحقق منك قبل السماح باستخدام مفتاح المرور.
هل يمكن سرقة Passkey عن طريق صفحة تصيد؟
صُممت Passkeys لتكون مقاومة لهجمات التصيد التقليدية لأنها مرتبطة بالخدمة وتستخدم مصادقة تشفيرية بدل كتابة كلمة سر في الصفحة.
هل أستطيع استخدام Passkeys على iPhone؟
نعم، ويدعم iPhone إنشاء واستخدام Passkeys في المواقع والتطبيقات المتوافقة.
المصادر: التوثيق الرسمي لـFIDO Alliance حول Passkeys، ودليل Apple لاستخدام Passkeys على iPhone.